Cómo evitar el fraude de los SMS Premium de WhatsApp
No respondas a ningún mensaje del 25568, te pueden cobrar de 35 céntimos a 7 euros

17/01/2014 por: Practicopedia
Los timos no dejan de crecer en el mundo de Internet. Esta vez le ha tocado el turno a WhatsApp. La asociación de consumidores FACUA alerta de un nuevo timo en esta red de mensajería instantánea. El usuario recibe un SMS donde se le comunica que tiene problema para recibir mensajes por WhatsApp. Si el usuario decide responderlo, recibirá un cargo extra en su factura. En este practicograma descubrirás cómo funciona el fraude de los SMS Premium del número 25568.
1 Un SMS mentiroso
Nuevo fraude a la vista. "Te estoy escribiendo por WhatsApp. Dime si te llegan mis mensajes". Si recibes este SMS, no te fies de él. Se trata de un nuevo timo que actúa sobre numerosos usuarios de la red de mensajería instantánea más popular en España: WhastApp.
2 No respondas nunca, te cobrarán por cada mensaje.
Los mensajes fraudulentos llegan desde el número 25568. Si recibes uno de estos SMS, no los respondas nunca. ¿Dónde está el timo? El mensaje intenta que el usuario que lo reciba responda para asegurarse de que todo está bien en su teléfono. La sorpresa llega cuando recibe la factura a final de mes.
Te pueden cobrar de 35 céntimos a 7 euros por cada SMS que envíes. Todo ello sin que tú seas consciente de nada. En ningún momento el usuario sabe que le están cobrando por responder a estos mensajes.
3 Tu WhatsApp está bien.
En realidad, tu WhatsApp no tiene ningún problema. Si lo compruebas podrás ver cómo envías y recibes mensajes con todos tus contactos. La trampa está en que el usuario crea en el SMS recibido y no compruebe que su 'app' funciona perfectamente.
4 Reclama a tu compañía móvil.
Desde la página oficial de FACUA recomiendan reclamar a tu compañía móvil por el cobro en estos SMS Premium.
Además, aconsejan "presentar denuncias ante la Oficina de Atención al Usuario de Telecomunicaciones y la autoridad de consumo de la Comunidad Autónoma". Descubre cómo hacerlo en el practicograma 'Cómo reclamar si recibes una factura de teléfono errónea.
También puedes dirigirte al teléfono 968 01 03 62 y 901 33 66 99 habilitado por el Ministerio de Industria.
-
- ¿Más información?
Zeus, el virus que roba información personal y bancaria, 'asalta' WhatsApp

La información personal y bancaria de los más de 400 millones de usuarios del popular servicio de mensajería WhatsApp podrían quedar en manos de delincuentes informáticos tras detectarse una nueva amenaza de un virus.
Se trata del malware Zeus, uno de los troyanos más peligrosos. Cuando Zeus infecta una máquina, se mantiene latente hasta que accede a la cuenta bancaria de la víctima, entonces roba las contraseñas y los datos de acceso. Tras descubrirse el año pasado que se valía de Facebook para infectar ordenadores, ahora el virus ataca usando la aplicación WhatsApp.
Según afirma el Laboratorio de Investigación de ESET Latinoamérica, todo empieza cuando el usuario recibe un correo electrónico bajo el asunto de 'missed-message.zip' que tiene como remitente WhatsApp y que asegura estar adjuntando un mensaje de voz de la aplicación. Para evitar ser víctimas de los delincuentes de la red, ESET recomienda contar siempre con una solución de seguridad que detecte este tipo de amenazas, así como verificar siempre la información en cuestión.
Otra estafa: "¿Me agregaste el otro día?"
Esta semana muchos usuarios de WhatsApp han denunciado que reciben mensajes que, como se descubrió, tienen la finalidad de estafar: "Te estoy escribiendo por wasap [WhatsApp]. Dime si te llegan mis mensajes. ¿Me agregaste el otro día?", es uno de los ejemplos.
El número del emisor es el 25568 y si el usuario responde, quedará suscrito automáticamente a un servicio de mensajes 'premium' por el que tendrá que pagar por cada mensaje recibido, que pueden ser varios al día y con una tarifa especial. Los expertos recomiendan a las personas que ya han caído en la trampa que contacten con el operador de telefonía para que bloquee el número de teléfono.
Texto completo en: /actualidad.rt.com
Ten cuidado con el falso mensaje de WhatsApp
El software malicioso conocido como Zeus ha encontrado una nueva forma de infiltrarse en tus archivos. Se trata de un correo electrónico que te llega bajo el asunto de Missed-message.zip, que tiene como remitente WhatsApp Messenger y que asegura estar adjuntando un mensaje de voz de la aplicación.
No te dejes engañar, ya que según el blog del Laboratorio de investigación de ESET, se trata de un virus especializado en robar información personal y datos bancarios. El malware se llama Zeus y es detectado por el sistema de seguridad de ESET como Win32/Spy.Zbot.
Para evitar ser víctimas de los delincuentes de la red, el coordinador de Awareness & Research de ESET Latinoamérica, Raphael Labaca, recomienda contar siempre con una solución de seguridad que detecte este tipo de amenazas y verificar siempre la información en cuestión.
Falso mensaje de WhatsApp descarga Zeus
Estas últimas semanas hemos hablado acerca de la creciente popularidad de WhatsApp, el servicio de mensajería que ha superado los 400 millones de usuarios. Por otro lado se encuentra Zeus, una de las amenazas más populares, especializada en el robo de información personal y credenciales bancarias. ¿Podrían los cibercriminales aprovechar la popularidad de ambos para intentar beneficiarse? La respuesta es: Sí, y de hecho lo hacen.
Recientemente hemos analizado en nuestro Laboratorio de Investigación de ESET Latinoamérica una muestra de una campaña que relaciona a ambos. Todo empieza con la recepción de un correo como el siguiente:
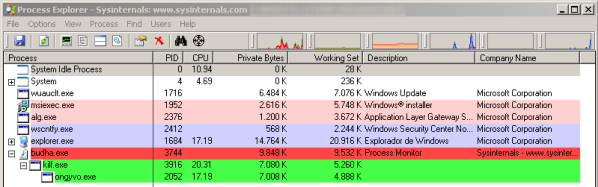
El correo simula ser un mensaje de voz de WhatsApp, y posee adjunto un archivo comprimido llamado Missed-message.zip. Al descomprimirlo obtendremos un ejecutable con el mismo nombre, que funcionará como dropper. Un dropper es una técnica común usada por los atacantes para hacer que un archivo que parece inofensivo descargue otra amenaza. Dicho archivo ejecuta otro código malicioso, llamado budha.exe, que también tiene la misma funcionalidad.
El segundo dropper iniciará un proceso llamado kilf.exe y otro ejecutable de nombre aleatorio. El primero tendrá la función de “limpiar” la escena, borrando los archivos mencionados anteriormente gracias a un archivo de extensión BAT que también se eliminará a sí mismo. En la imagen siguiente podemos evidenciar dicha ejecución:
El segundo ejecutable es ZBot, el malware detrás de la botnet Zeus. Es detectado por lassoluciones de ESET como Win32/Spy.Zbot. De esta forma, unos pocos segundos luego de la ejecución del falso mensaje de voz, el único proceso presente será este malware. A lo largo de todo el ciclo, el malware manipulará los controladores de sonido del sistema operativo infectado, simulando ser un verdadero archivo de audio. Además, analizando las strings de algunos de ellos veremos que contienen información relativa a archivos reales de Windows, probablemente para ocultar sus fines maliciosos al analizarlos. A continuación podemos ver una captura al respecto:

Vemos entonces que estos cibercriminales se valen de la popularidad de WhatsApp para su campaña. Para no ser víctima de casos como este, es importante contar con una solución de seguridad que detecte la amenaza como las soluciones de ESET. Además, siempre es importante verificar si la información en cuestión, en este caso el mensaje de voz, es verídica.
Falso mensaje de WhatsApp
descarga Zeus
Esta nueva modalidad se suma al fraude que ciberdelincuentes hacen al enviar un mensaje anónimo haciéndose pasar por un contacto del usuario.
Fraude cibernético circula a través de WhatsApp.
El Laboratorio de Investigación de ESET Latinoamérica ha detectado una muestra de una campaña que relaciona a WhatsApp y Zeus, una de las amenazas más populares, especializada en el robo de información personal y credenciales bancarias.
La infección se realiza a través de la recepción de un correo que simula contener un mensaje de voz de WhatsApp y posee adjunto un archivo comprimido llamado Missed-message.zip.
Al descomprimirlo, se obtiene un ejecutable con el mismo nombre, que funciona como dropper, una técnica común usada por los atacantes para hacer que un archivo que parece inofensivo descargue otra amenaza.
El archivo ejecuta otro código malicioso, llamado budha.exe, que también tiene la misma funcionalidad. De este modo, el segundo dropper inicia un proceso llamado kilf.exe que tiene la función de “limpiar” la escena, borrando los archivos mencionados anteriormente gracias a un archivo de extensión BAT que también se elimina a sí mismo.Luego aparece un segundo ejecutable, el malware detrás de la botnet Zeus (ZBot) que es detectado por las soluciones de ESET como Win32/Spy.Zbot.
A lo largo de todo el ciclo, el malware manipula los controladores de sonido del sistema operativo infectado, simulando ser un verdadero archivo de audio.
“Estos cibercriminales se valen de la popularidad de WhatsApp para su campaña. Para no ser víctima de casos como este, es importante contar con una solución de seguridad que detecte la amenaza.
Raphael Labaca Castro, Coordinador de Awareness & Research de ESET Latinoamérica recomienda verificar si la información en cuestión, en este caso el mensaje de voz, es verídica,”.laprensa.hn
Alerta: transmiten un virus en WhatsApp a través de un mensaje
Un aparente correo de voz del servicio de mensajería es en realidad malware capaz de manipular los controles de audio para no despertar sospechas entre los desprevenidos usuarios.
Los más de 400 millones de usuarios de WhatsApp son motivo suficiente para que el servicio de mensajería sea empleado como excusa para infectar computadoras.
La empresa de seguridad informática ESET envió una alerta sobre una nueva amenaza que llega por correo electrónico en donde se hace creer al usuario que hay un mensaje de voz enviado desde WhatsApp.
El archivo adjunto posee un archivo comprimido llamado Missed-message.zip (Mensaje-perdido.zip). Al descomprimirlo para intentar escuchar el aparente mensaje, el usuario estará descargando en realidad una serie de archivos. El primero ejecuta otro código malicioso, llamado budha.exe y de ahí comienza a ejecutarse un proceso llamado kilf.exe y otro ejecutable de nombre aleatorio.
“El primero tendrá la función de “limpiar” la escena, borrando los archivos mencionados anteriormente gracias a un archivo de extensión BAT que también se eliminará a sí mismo”, explicó ESET.
Pero hay más. Se activará además ZBot, el malware detrás de la botnet Zeus. “De esta forma, unos pocos segundos luego de la ejecución del falso mensaje de voz, el único proceso presente será este malware. A lo largo de todo el ciclo, el malware manipulará los controladores de sonido del sistema operativo infectado, simulando ser un verdadero archivo de audio”, explicó ESET.